
Smartphone ohne Sicherheitsupdates: Wofür ihr es noch nutzen könnt

Jedes Smartphone und Tablet fällt irgendwann aus dem Update-Zeitraum des Herstellers. Dann steht in den Einstellungen ein Sicherheitspatch, der sechs Monate oder länger zurückliegt, und ein neuer kommt nicht mehr. Die Frage, ob das Gerät jetzt in die Schublade oder gleich in den Elektroschrott gehört, erreicht uns regelmäßig. Die kurze Antwort: meistens nein. Aber es gibt Aufgaben, für die ein ungepatchtes Gerät nicht mehr die richtige Wahl ist. Was ein Sicherheitsupdate schließt, welche Teile eures Geräts auch ohne Hersteller aktuell bleiben und wo die Grenze liegt, klären wir hier. Welche Modelle gerade aus der Versorgung fallen, verfolgen wir laufend für Xiaomi, Redmi und Poco, Samsung und Google Pixel.
Beim Banking hängt eure Sicherheit weniger vom Patch-Datum ab als davon, auf welchem Gerät die TAN-App liegt. Warum, erklären wir weiter unten. In die Schublade gehört übrigens kein Smartphone. Mustert ihr ein Gerät aus, solltet ihr es zeitnah richtig entsorgen, alle Details dazu findet ihr hier.
Patch-Stand prüfen
Unter Android findet ihr den Stand über „Einstellungen“ > „Über das Telefon“ (beziehungsweise „Über das Tablet“) > „Android-Version“. Die Menünamen weichen je nach Hersteller etwas ab, die Angaben sind aber überall dieselben drei: die Android-Version, das „Android-Sicherheitsupdate“ und das „Google Play-Systemupdate“.
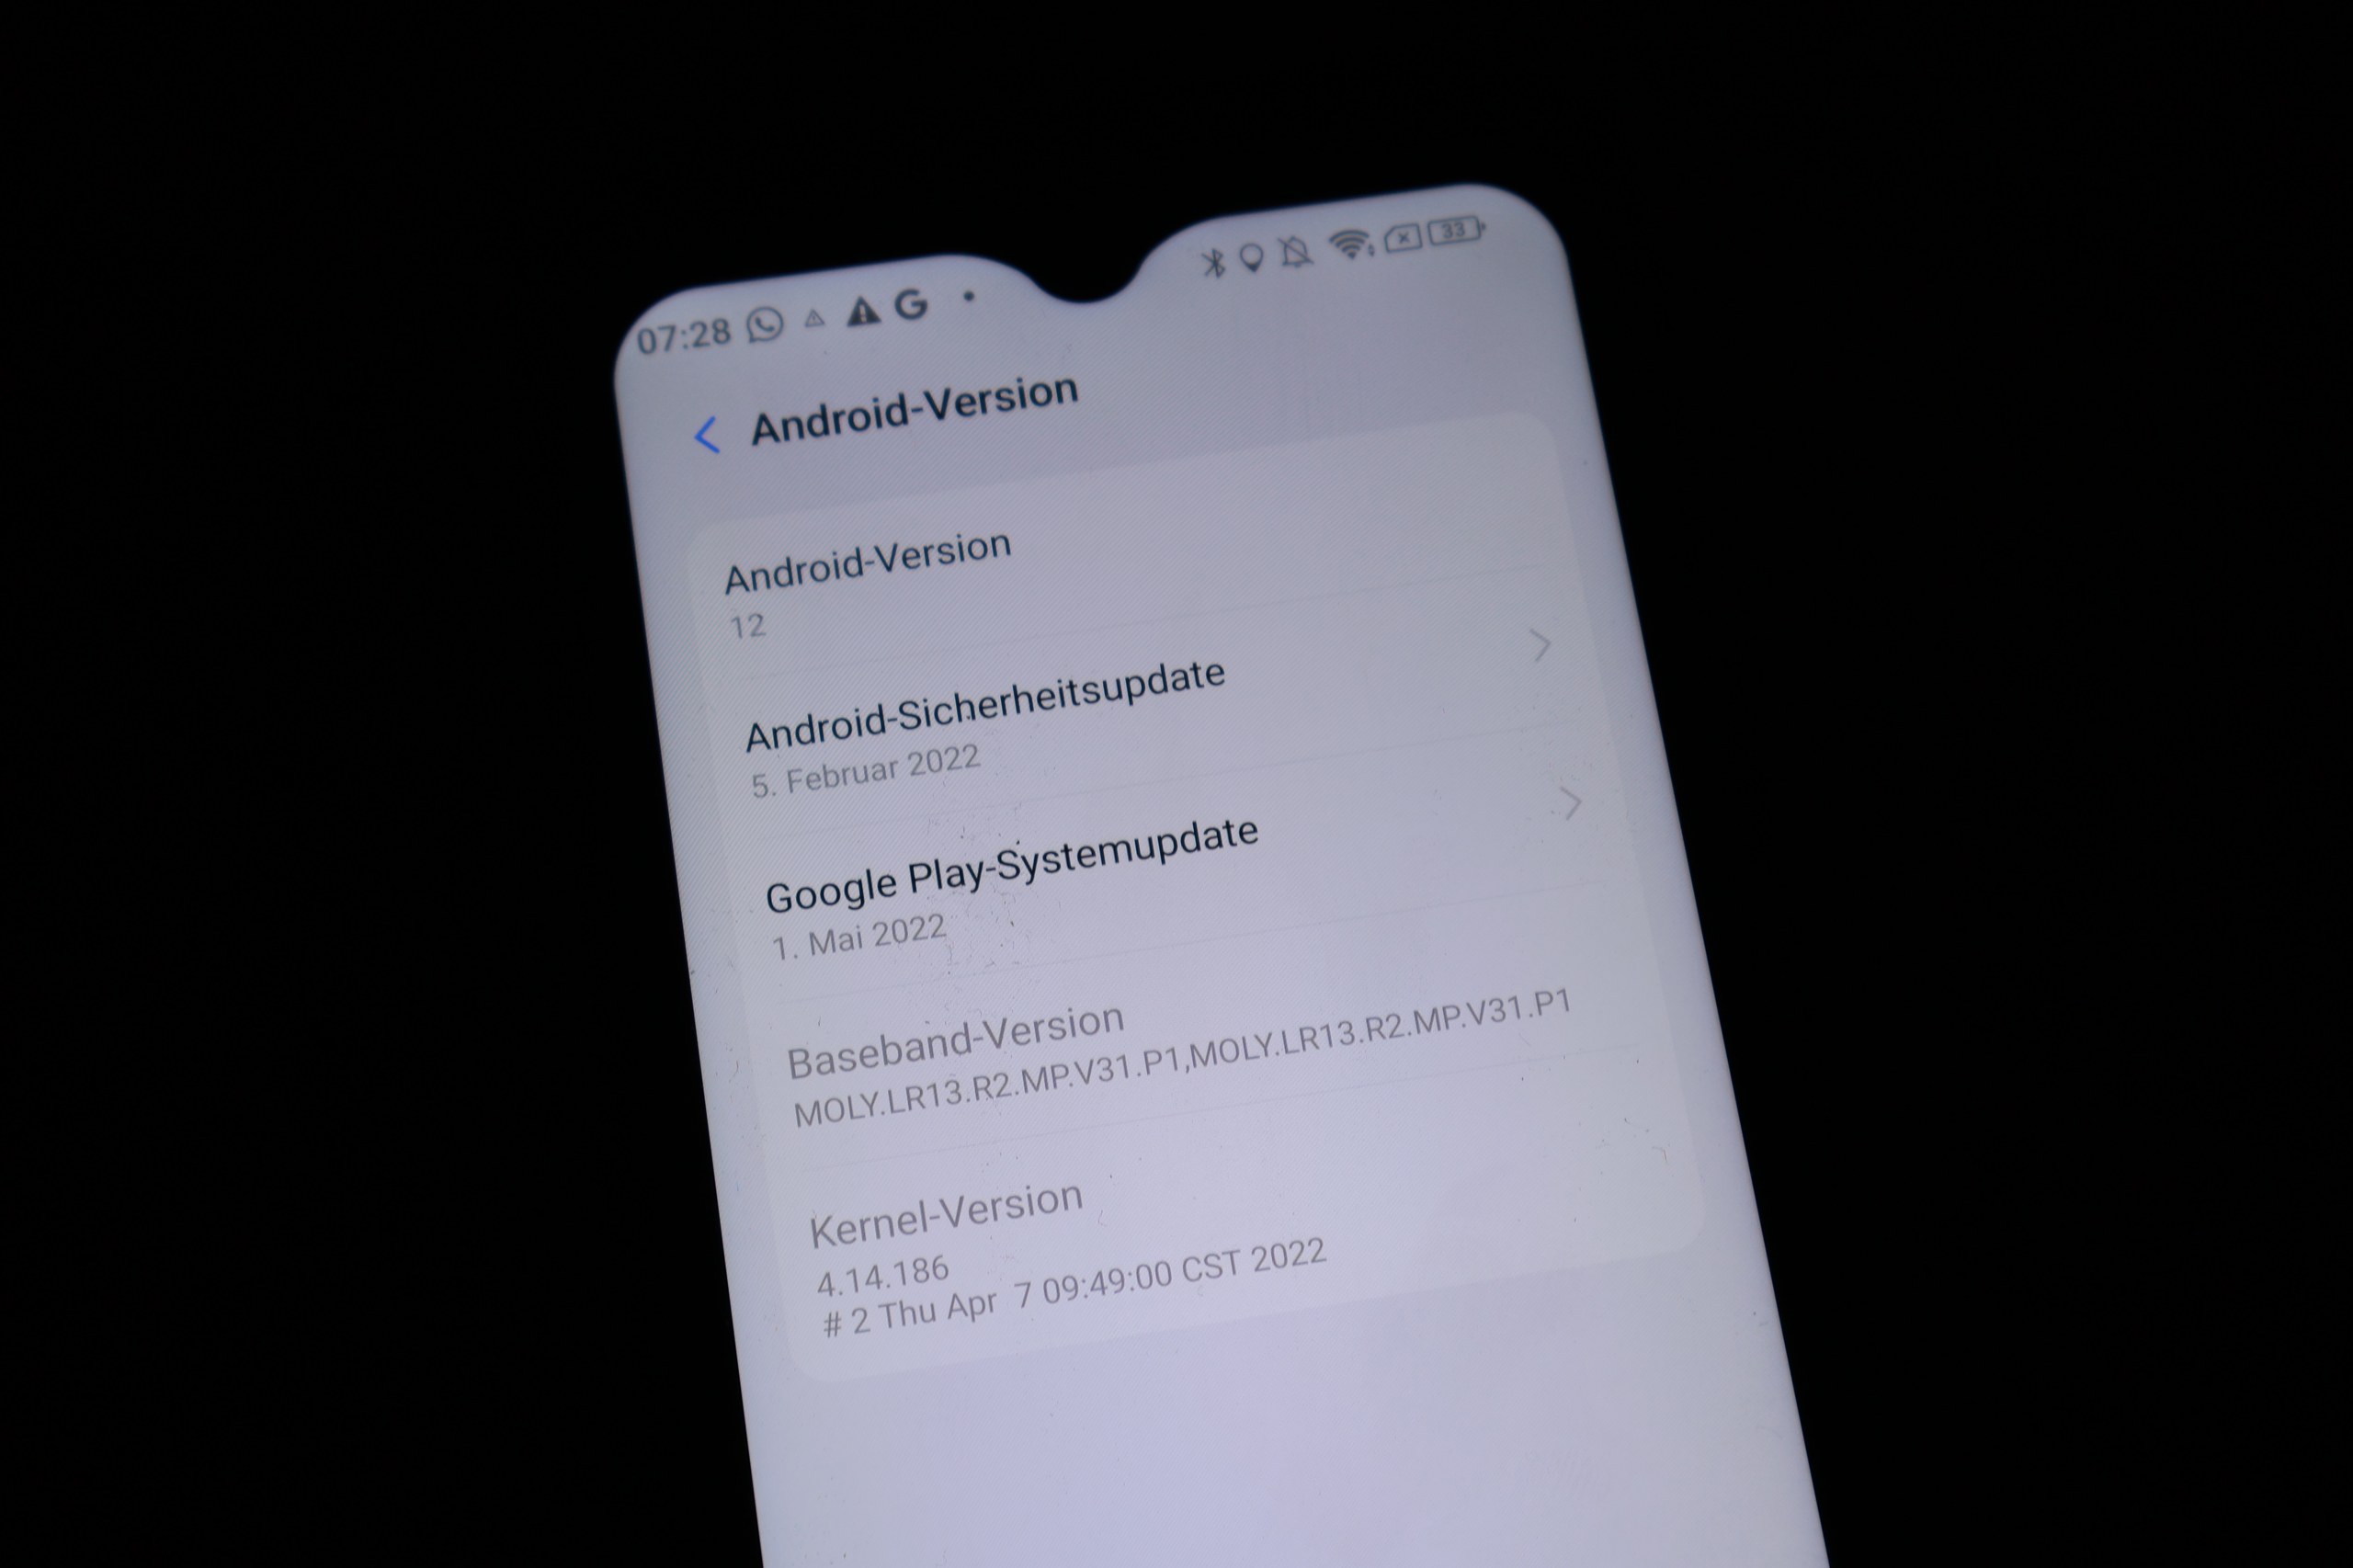
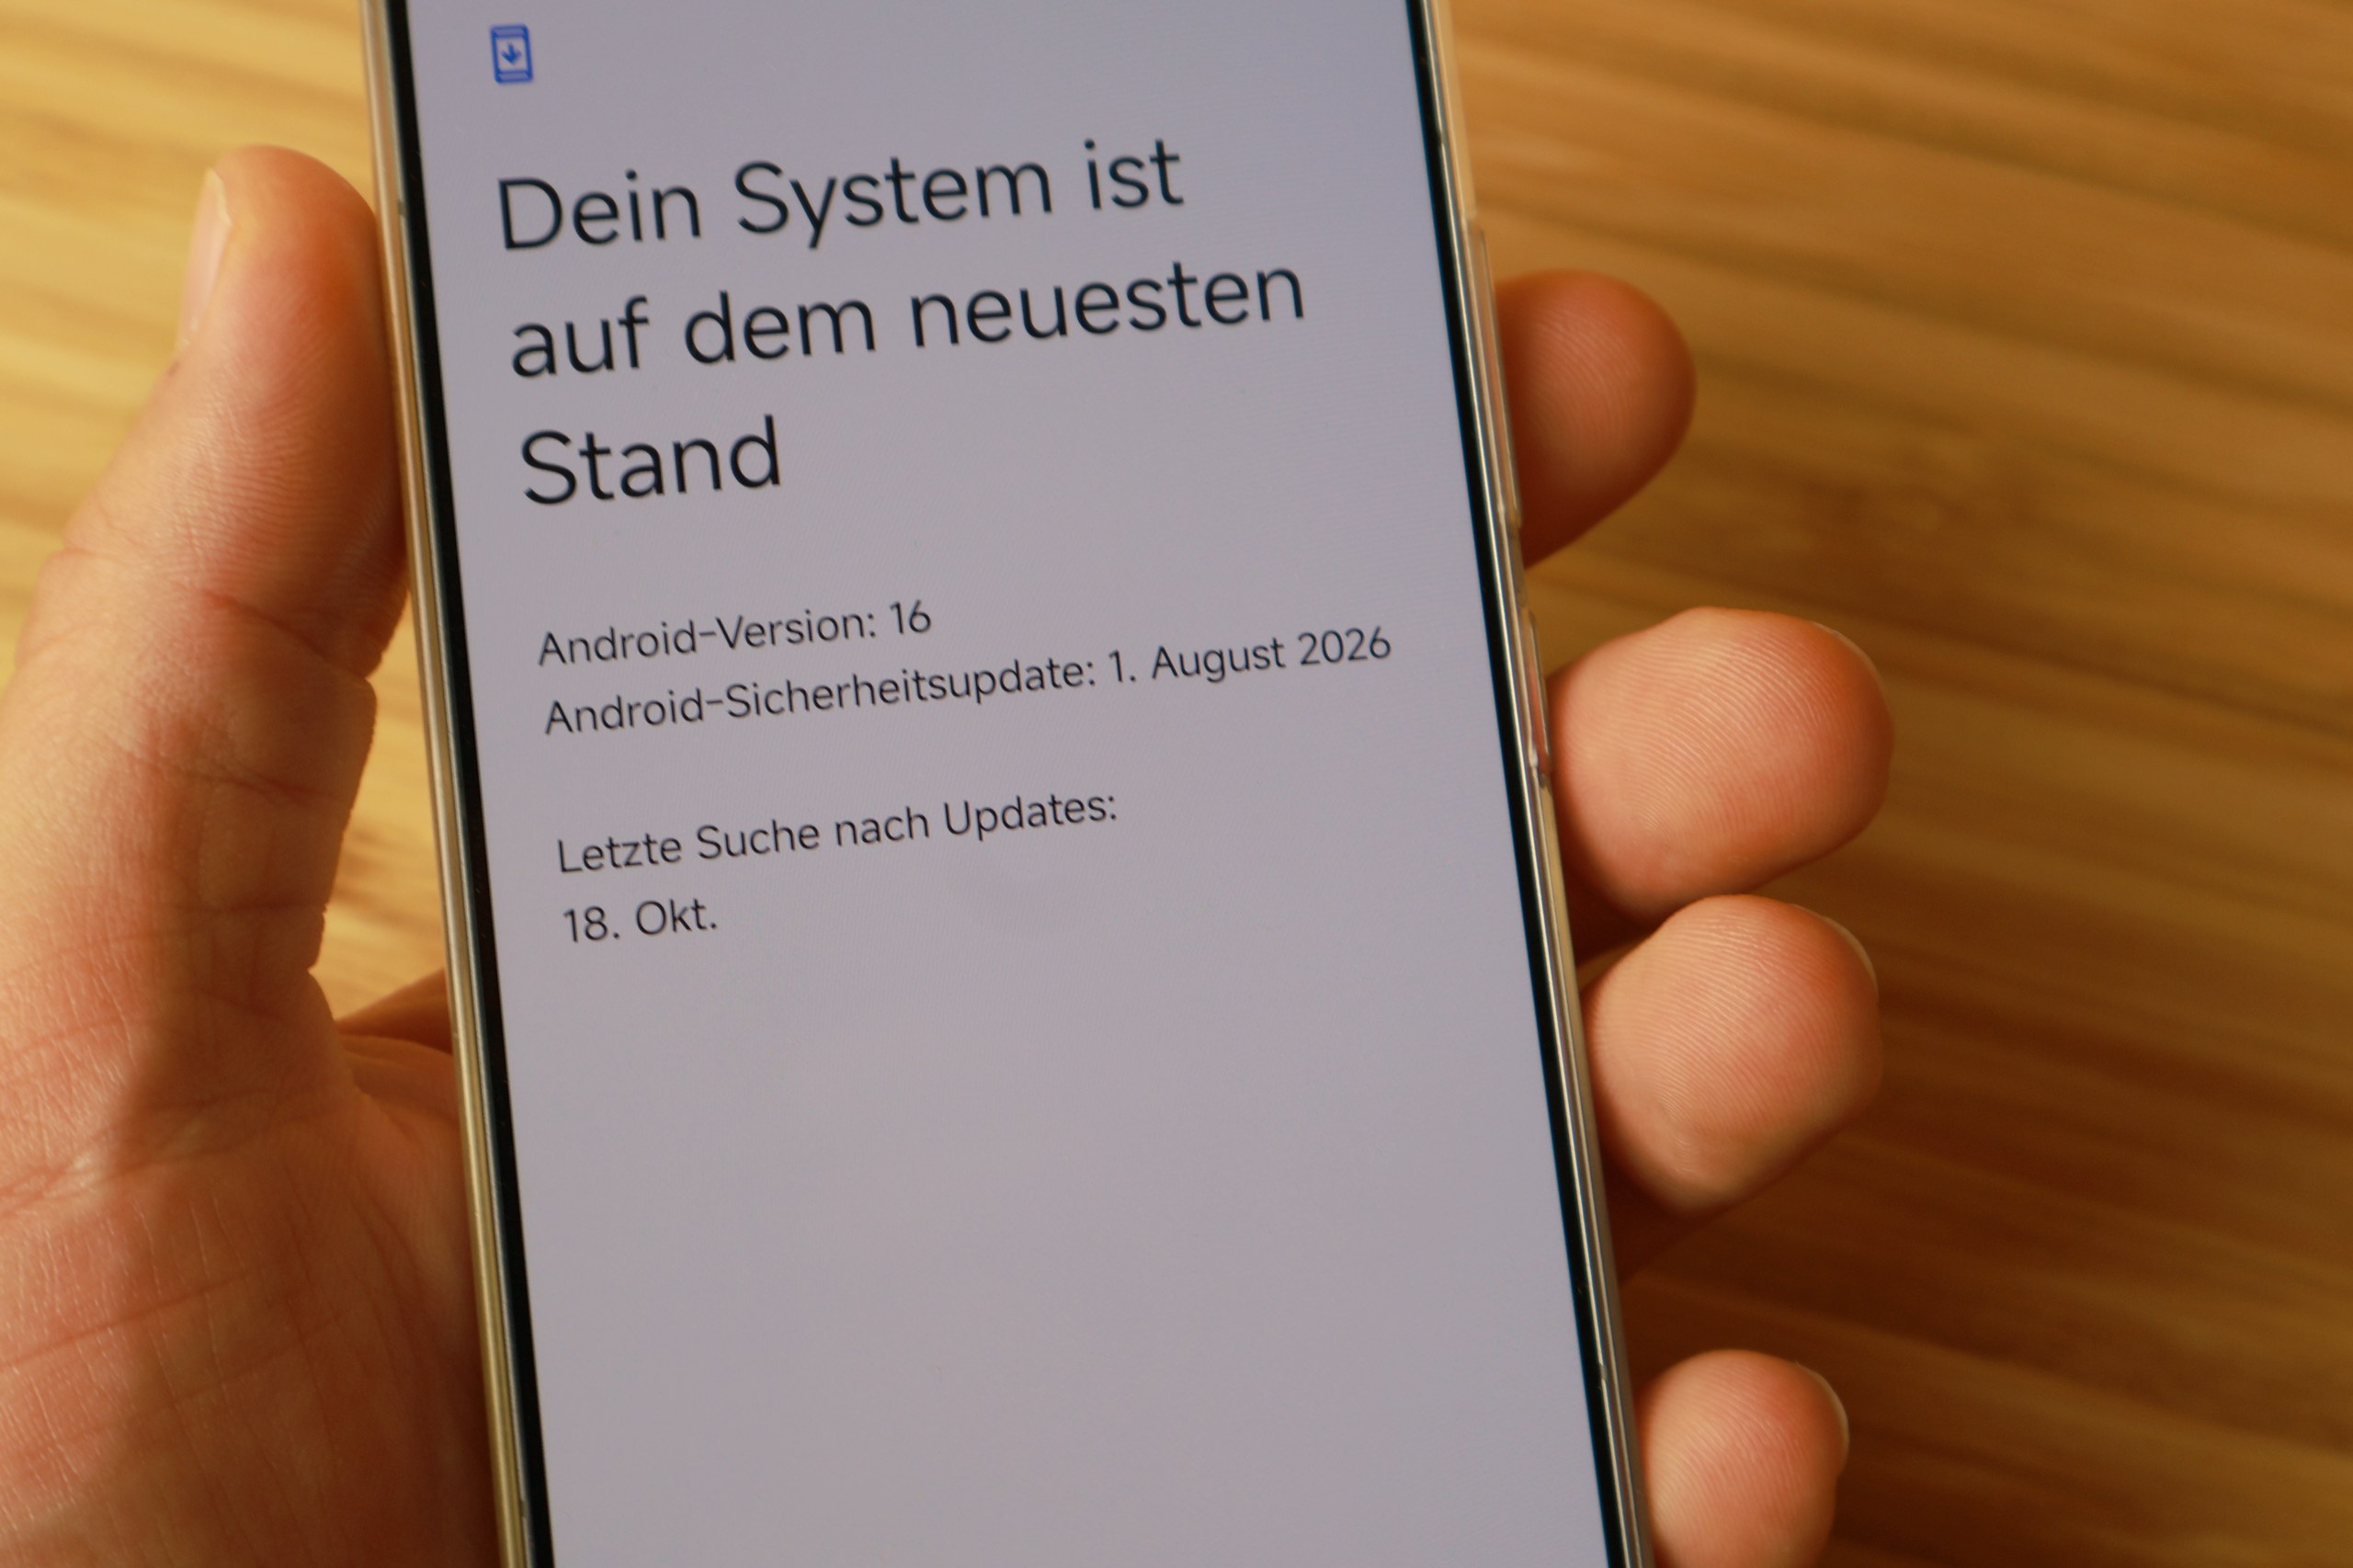
Für diesen Artikel zählt das Datum beim Android-Sicherheitsupdate. Liegt es sechs Monate oder mehr zurück, ist euer Gerät gemeint. Wichtig zur Abgrenzung: Android-Version und Patch-Stand sind zwei verschiedene Dinge. Ein Gerät kann mit Android 16 laufen und trotzdem seit einem Jahr keinen Sicherheitspatch mehr erhalten haben. Die Versionsnummer sagt nichts darüber aus, wie aktuell die Absicherung ist.
Inhalt eines Sicherheitsupdates
Google veröffentlicht jeden Monat ein Android-Sicherheitsbulletin, eine Liste aller geschlossenen Lücken. Seit Mitte 2025 enthält es monatlich nur noch die dringendsten Korrekturen. Den großen Rest bündelt Google einmal pro Quartal, im März, Juni, September und Dezember. Die Monatspakete sind deshalb mal winzig, mal riesig. Im Juli 2025 stand keine einzige Lücke im Bulletin, im September 2025 waren es rund 120.
Ein Quartalspaket schließt typischerweise rund 100 Lücken, davon sind meist eine Handvoll bis knapp 20 als kritisch eingestuft. Seid ihr sechs Monate im Rückstand, fehlen euch also mindestens eines, meist zwei dieser großen Pakete. Als kritisch stuft Google eine Lücke unter der Annahme ein, dass die eingebauten Schutzmechanismen von Android ausgehebelt sind. Im Alltag greifen sie zusätzlich: Jede App läuft in einer eigenen abgeschotteten Umgebung, der Sandbox, und kommt von dort aus nicht ohne Weiteres an den Rest des Systems.
Nachweislich ausgenutzt wird nur ein kleiner Teil der Lücken, oft ein bis zwei pro Paket. Google markiert diese Fälle im Bulletin, meist mit dem Hinweis auf einen begrenzten, gezielten Einsatz. Gemeint sind in der Regel Angriffe mit teurer Spionagesoftware auf einzelne Personen wie Journalisten oder Aktivisten oder Werkzeuge, mit denen Behörden ein beschlagnahmtes Handy entsperren. Dafür muss die Behörde das Gerät in den Händen halten. Google zählte für 2025 insgesamt 90 ausgenutzte Zero-Day-Lücken über alle Plattformen, davon 15 auf Mobilgeräten. Angriffe auf Handys verketten dabei meist drei oder mehr Lücken. Diesen Aufwand muss ein Angreifer treiben. Ein halbes Jahr ohne Patch macht aus einem Handy deshalb noch lange kein offenes Scheunentor.
Updates ohne Hersteller
Auch wenn der Hersteller keine Patches mehr liefert, bleibt ein großer Teil des Geräts über Google aktuell. Seit Android 10 verteilt Google Teile des Systems selbst über die Google Play-Systemupdates, inzwischen allerdings nur noch für Geräte ab Android 12. Dazu gehören die Verarbeitung von Bildern, Videos und Audio (die sogenannten Media Codecs), die Verschlüsselung von Internetverbindungen, der Netzwerk- und DNS-Teil, ab Android 11 das WLAN-Modul und ab Android 13 auch Bluetooth.
 Der Browser kommt ebenfalls nicht mehr vom Hersteller. Chrome und Android System WebView, der Browser-Baustein, den viele Apps zum Anzeigen von Webseiten nutzen, aktualisieren sich über den Play Store. Voraussetzung ist mindestens Android 10. Ältere Systeme erhalten seit August 2025 keine neuen Chrome-Versionen mehr. Auch Google Play Protect bleibt aktiv. Es prüft installierte Apps, auch solche von außerhalb des Play Stores, und warnt vor Schadsoftware oder blockiert sie. Die Apps selbst, ob Messenger, Banking oder Streaming, bekommen ihre Updates wie gewohnt über den Play Store.
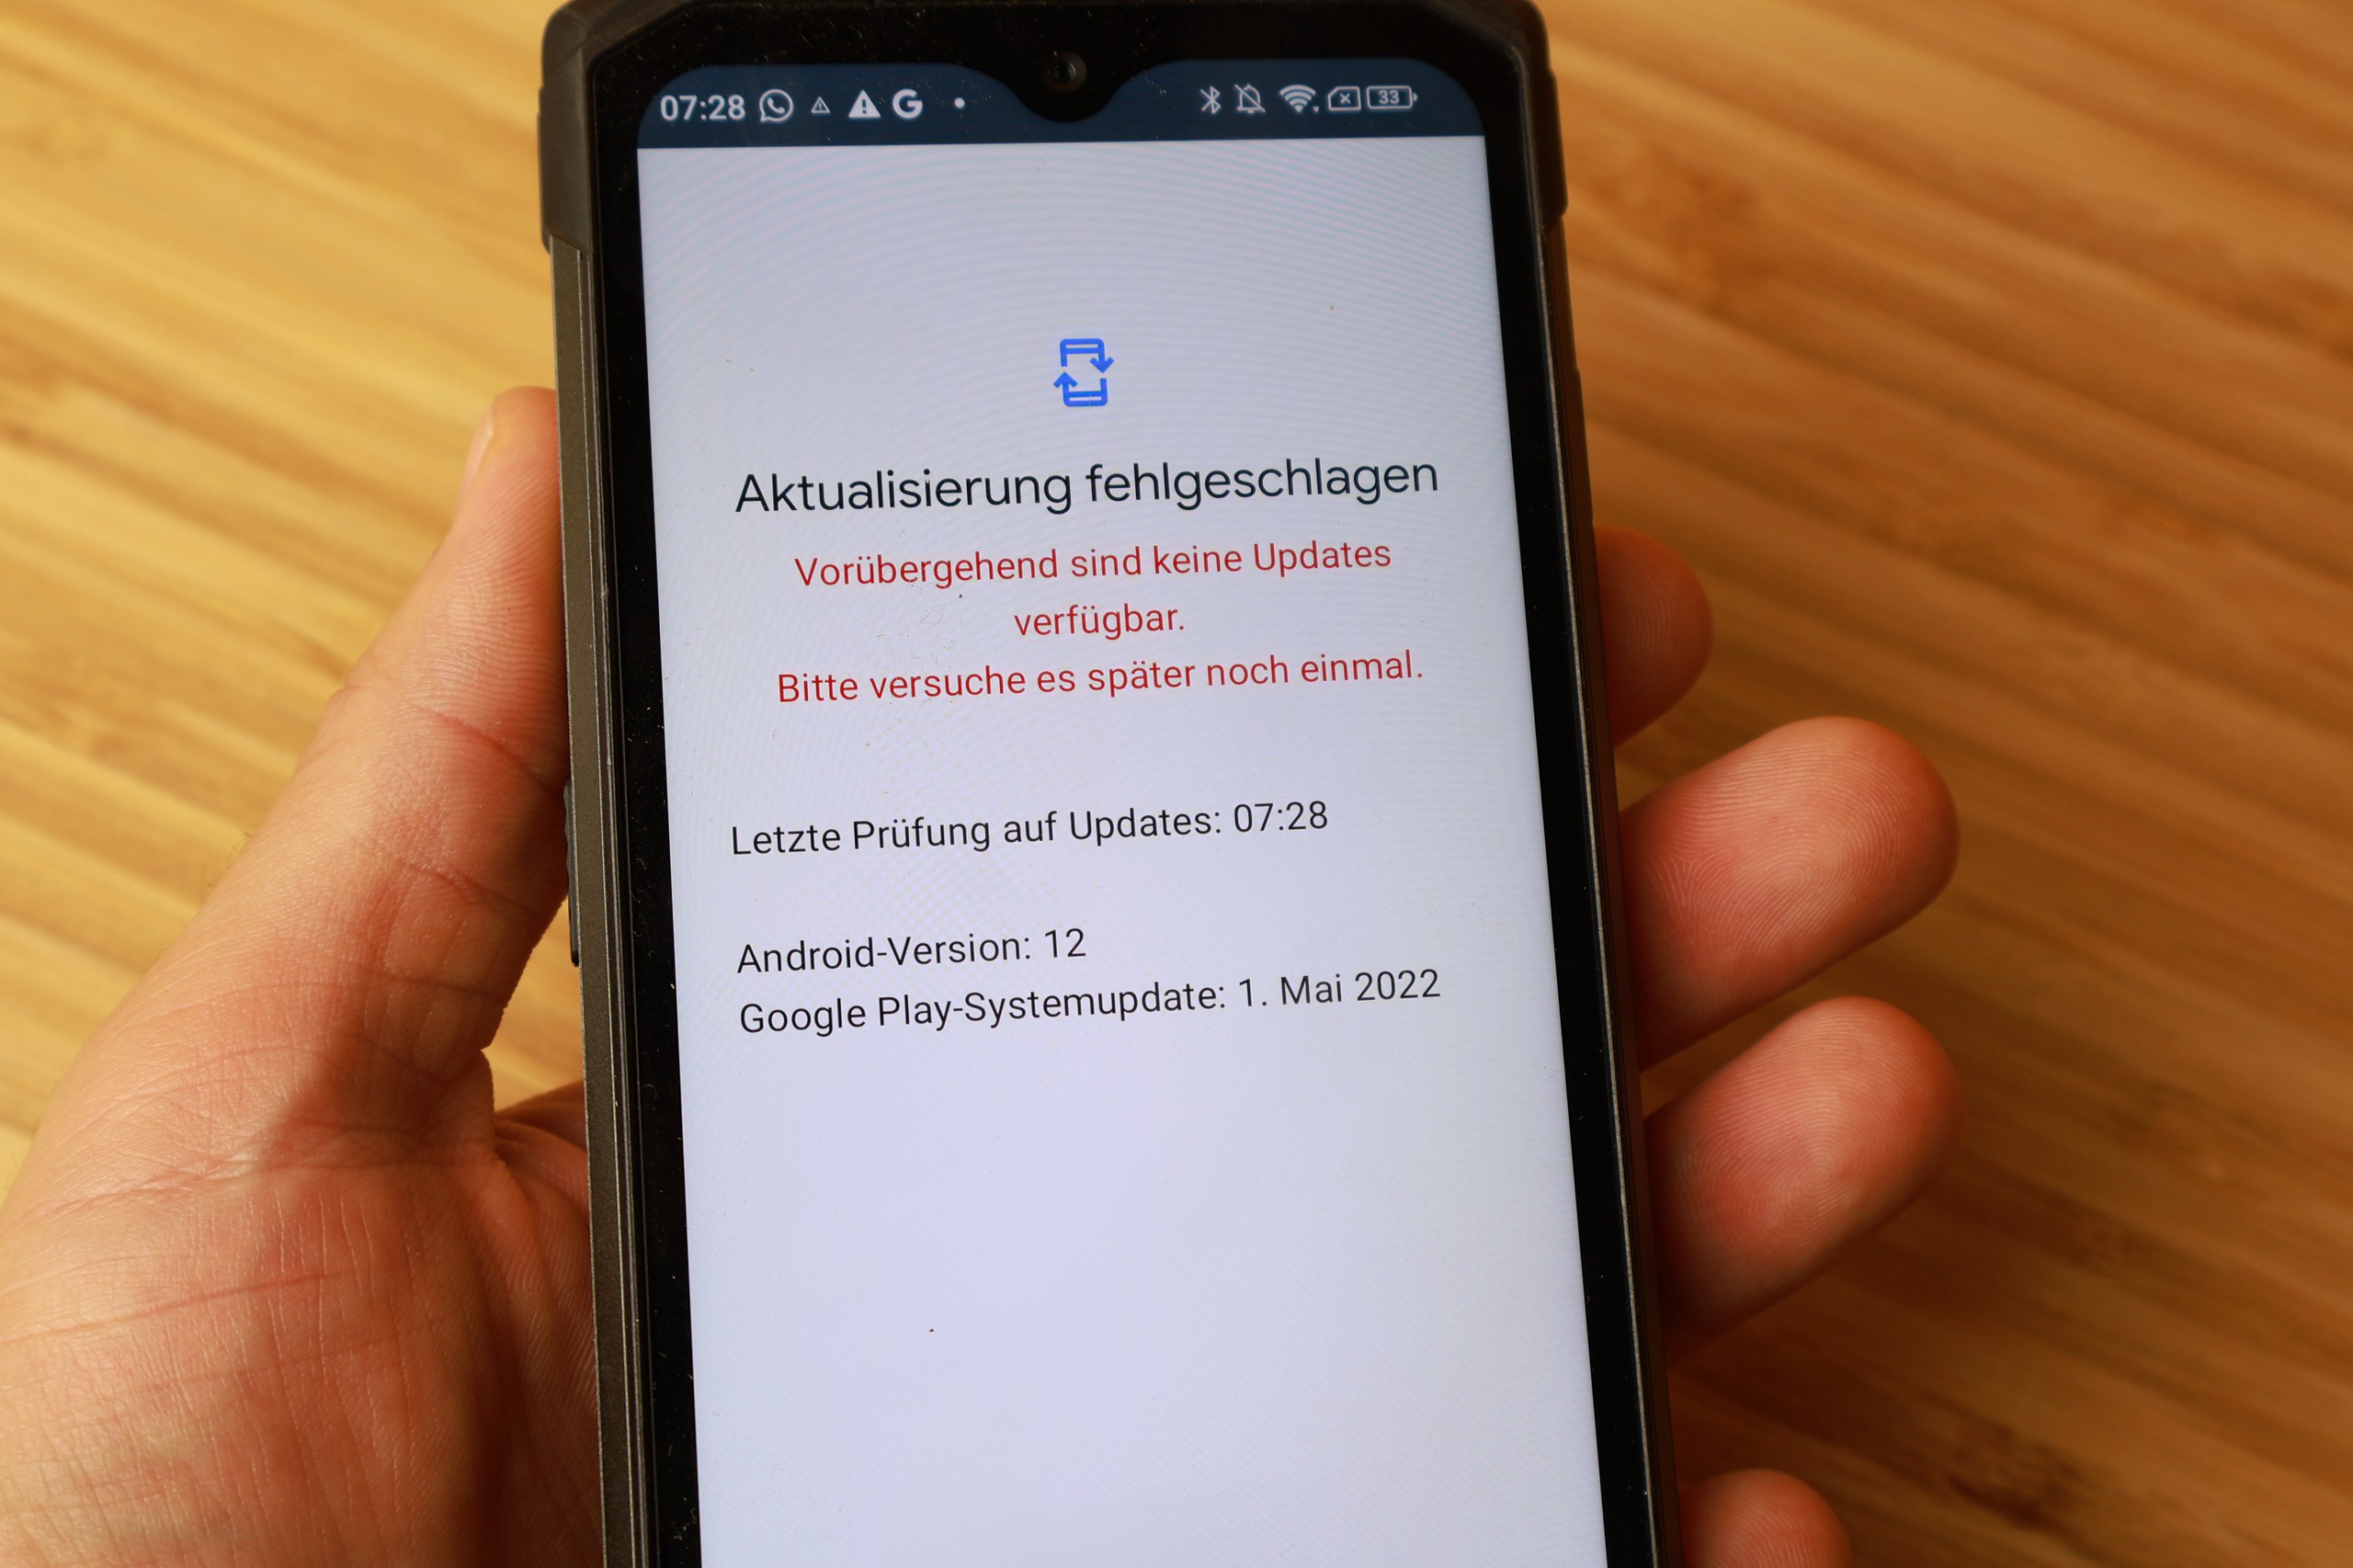
Offen bleiben dagegen der Kern des Systems (der Kernel), die Treiber für Prozessor, Grafik und Display, das Modem und der Großteil der übrigen Software. Ausgerechnet dort liegt ein großer Teil der gemeldeten Lücken, allein in den Treibern des Chipherstellers sind es Dutzende pro Quartal. Trotzdem gilt: Ein Gerät mit Android 12 oder neuer ist dort weiter versorgt, wo die meisten Angriffe von außen hereinkommen, nämlich bei Browser, Medien und Netzwerk. Das klappt allerdings nicht bei jedem Gerät. Unser Doogee S98 Pro steht beim Sicherheitspatch auf Februar 2022 und beim Google Play-Systemupdate auf Mai 2022. Auch ein Systemupdate des Herstellers, das wir im Oktober 2026 noch installiert haben, hat am Patch-Stand nichts geändert. Prüft deshalb, ob das Google Play-Systemupdate bei euch aktuell ist. Bei einigen Xiaomi-Geräten hing es schon deutlich hinterher: veraltetes Google Play-Systemupdate bei HyperOS.
Realistische Risiken
Das realistischste Szenario für normale Nutzer ist eine schädliche App, die eine bekannte, ungepatchte Lücke ausnutzt, um aus ihrer Sandbox auszubrechen und sich weitreichende Rechte zu verschaffen. Der Hauptweg dafür sind Apps aus fremden Quellen: APK-Dateien aus dem Netz, Links aus Messengern, dubiose App-Stores. Das wird jetzt einigen von euch nicht gefallen und auch wir haben das schon kontrovers diskutiert (Einschränkungen beim Sideload kommen – zum Artikel), aber dieser Punkt ist nun mal das Haupteinfallstor.
Installiert ihr Apps nur aus dem Play Store, senkt ihr dieses Risiko deutlich.
Beim Surfen sieht es entspannt aus, solange Chrome und WebView weiter Updates bekommen, also ab Android 10. Ein Restrisiko bleibt, weil Angriffe Browser- und Systemlücken kombinieren können. Bei Diebstahl oder Verlust können Entsperr-Werkzeuge mit physischem Zugriff auf ungepatchten Geräten eher Erfolg haben. Für die meisten von euch ist das kein Alltagsszenario, aber ein Grund, sensible Daten nicht auf dem alten Gerät zu lagern. Lücken in Funkschnittstellen wie Bluetooth tauchen regelmäßig in den Bulletins auf, erfordern aber einen Angreifer in Funkreichweite. Die Abhilfe ist einfach: Schaltet Bluetooth und NFC aus, wenn ihr sie nicht braucht. Das empfiehlt auch das BSI. Im öffentlichen WLAN ist das Risiko gering, weil verschlüsselte Verbindungen per HTTPS heute Standard sind.
Zur Einordnung: Die gefährlichste Malware der letzten Zeit auf günstigen Android-Geräten war schon ab Werk installiert oder kam über kompromittierte Update-Server der Hersteller, etwa der Trojaner Keenadu auf Tablets von Alldocube und weiteren Anbietern. Woher das Gerät und die Apps stammen, zählt oft mehr als das Patch-Datum.
Weiternutzung im Überblick
Entscheidend für die Einschätzung ist, ob über das Gerät Geld oder eure wichtigsten Konten erreichbar sind:
| Nutzung | Einschätzung | Worauf achten |
|---|---|---|
| Streaming, Musik, Podcasts, E-Books | bedenkenlos | Apps aus dem Play Store, aktuell halten |
| Smart-Home-Steuerung, Wanddisplay, Fernbedienung | bedenkenlos | eigenes Konto ohne Zahlungsdaten |
| Navigation, Kamera, Wecker, Spiele | bedenkenlos | keine Spiele-APKs aus fremden Quellen |
| Surfen | unbedenklich ab Android 10 | Chrome aktuell halten |
| Messenger und Social Media | unbedenklich | keine Links und Dateien von Unbekannten öffnen |
| Kinder-Tablet | unbedenklich | Kinderkonto ohne hinterlegtes Zahlungsmittel |
| E-Mail, Cloud, Passwort-Manager | nicht empfehlenswert | Zwei-Faktor-Code auf einem anderen Gerät |
| Online-Banking mit TAN-App auf demselben Gerät | nicht empfehlenswert | TAN-App auf ein zweites Gerät legen |
| Dienstliche Konten, Firmen-Mail | nicht empfehlenswert | Vorgaben des Arbeitgebers beachten |
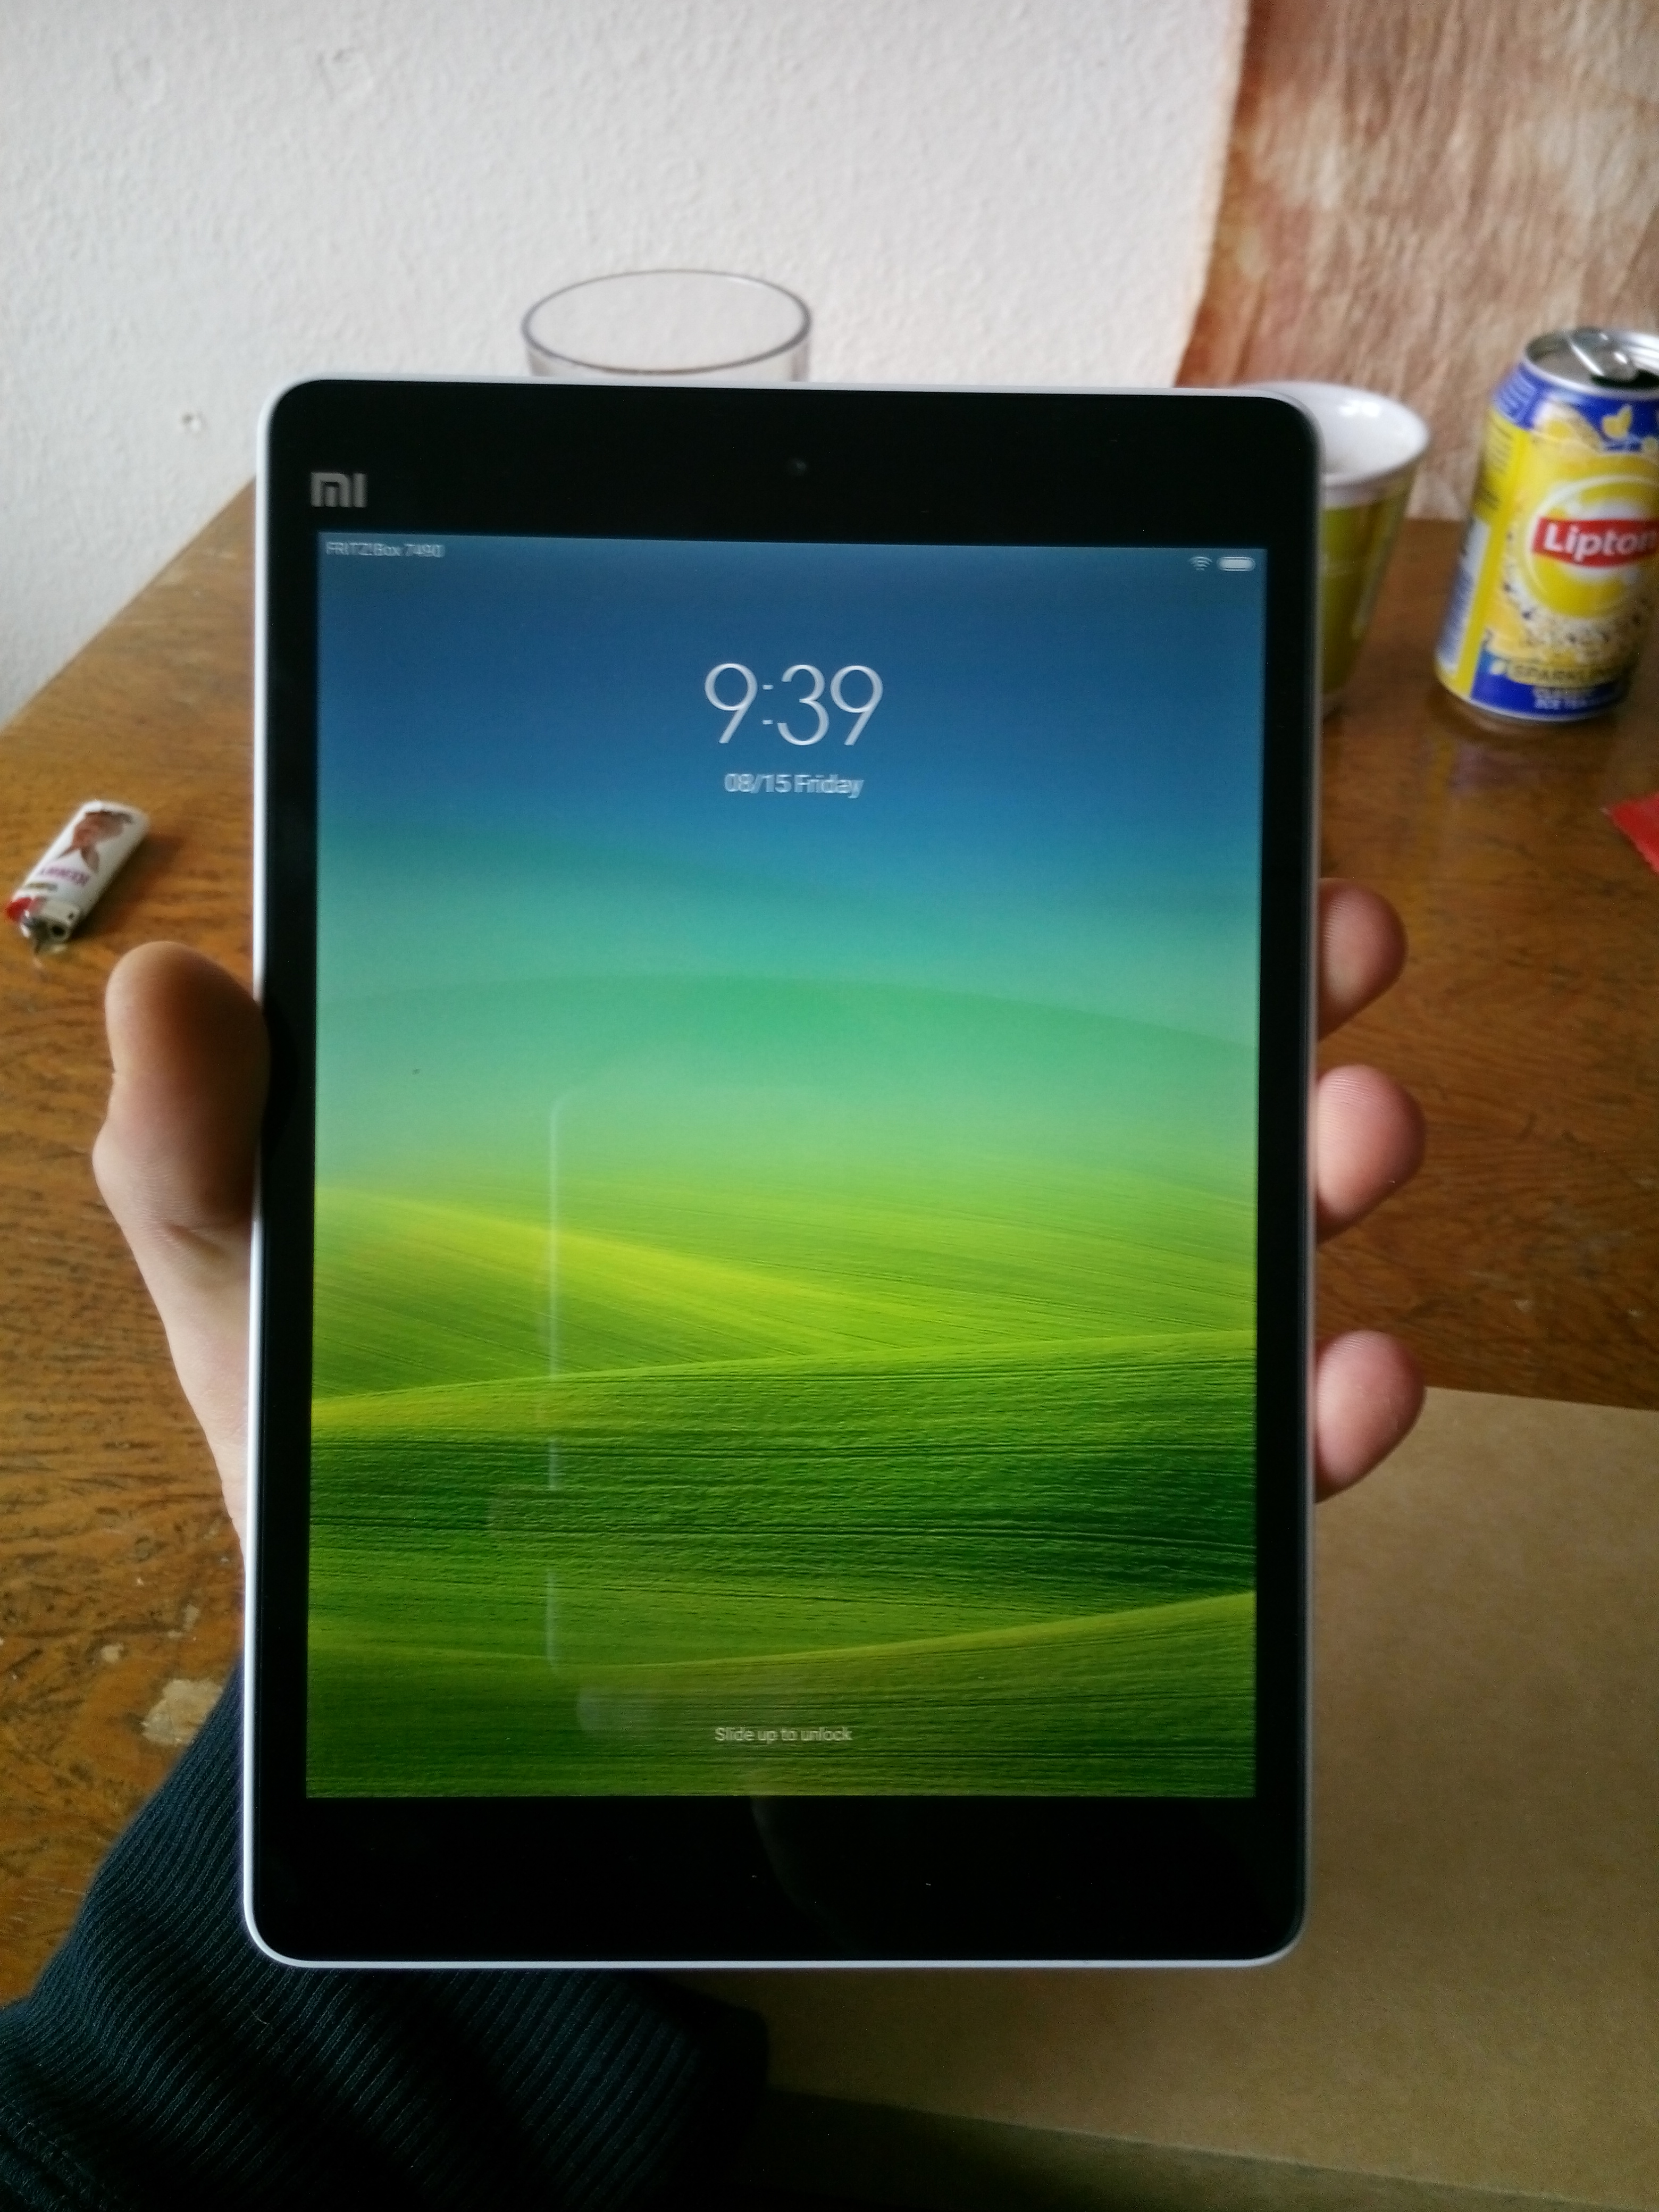
Bei einem Tablet als Wanddisplay für das Smart Home oder als Streaming-Gerät auf dem Nachttisch spielt der Patch-Stand kaum eine Rolle. Bei uns läuft seit Jahren ein Xiaomi Mi Pad 1 von 2014. Darauf ist die Custom ROM Pixel Experience installiert, ein inoffizielles Android im Stil der Google-Pixel-Software. Sicherheitsupdates bekommt es längst keine mehr. Bei Veranstaltungen steuert es je nach Einsatz verschiedene Dinge, vom Licht bis zu Servern, und spielt Videos problemlos ab. E-Mail dagegen ist für viele das Schlüsselkonto, über das sich Passwörter anderer Dienste zurücksetzen lassen. Solche Konten gehören auf ein aktuell gepatchtes Gerät und sollten mit einer Zwei-Faktor-Authentifizierung geschützt sein.
Zwei Apps auf einem Gerät
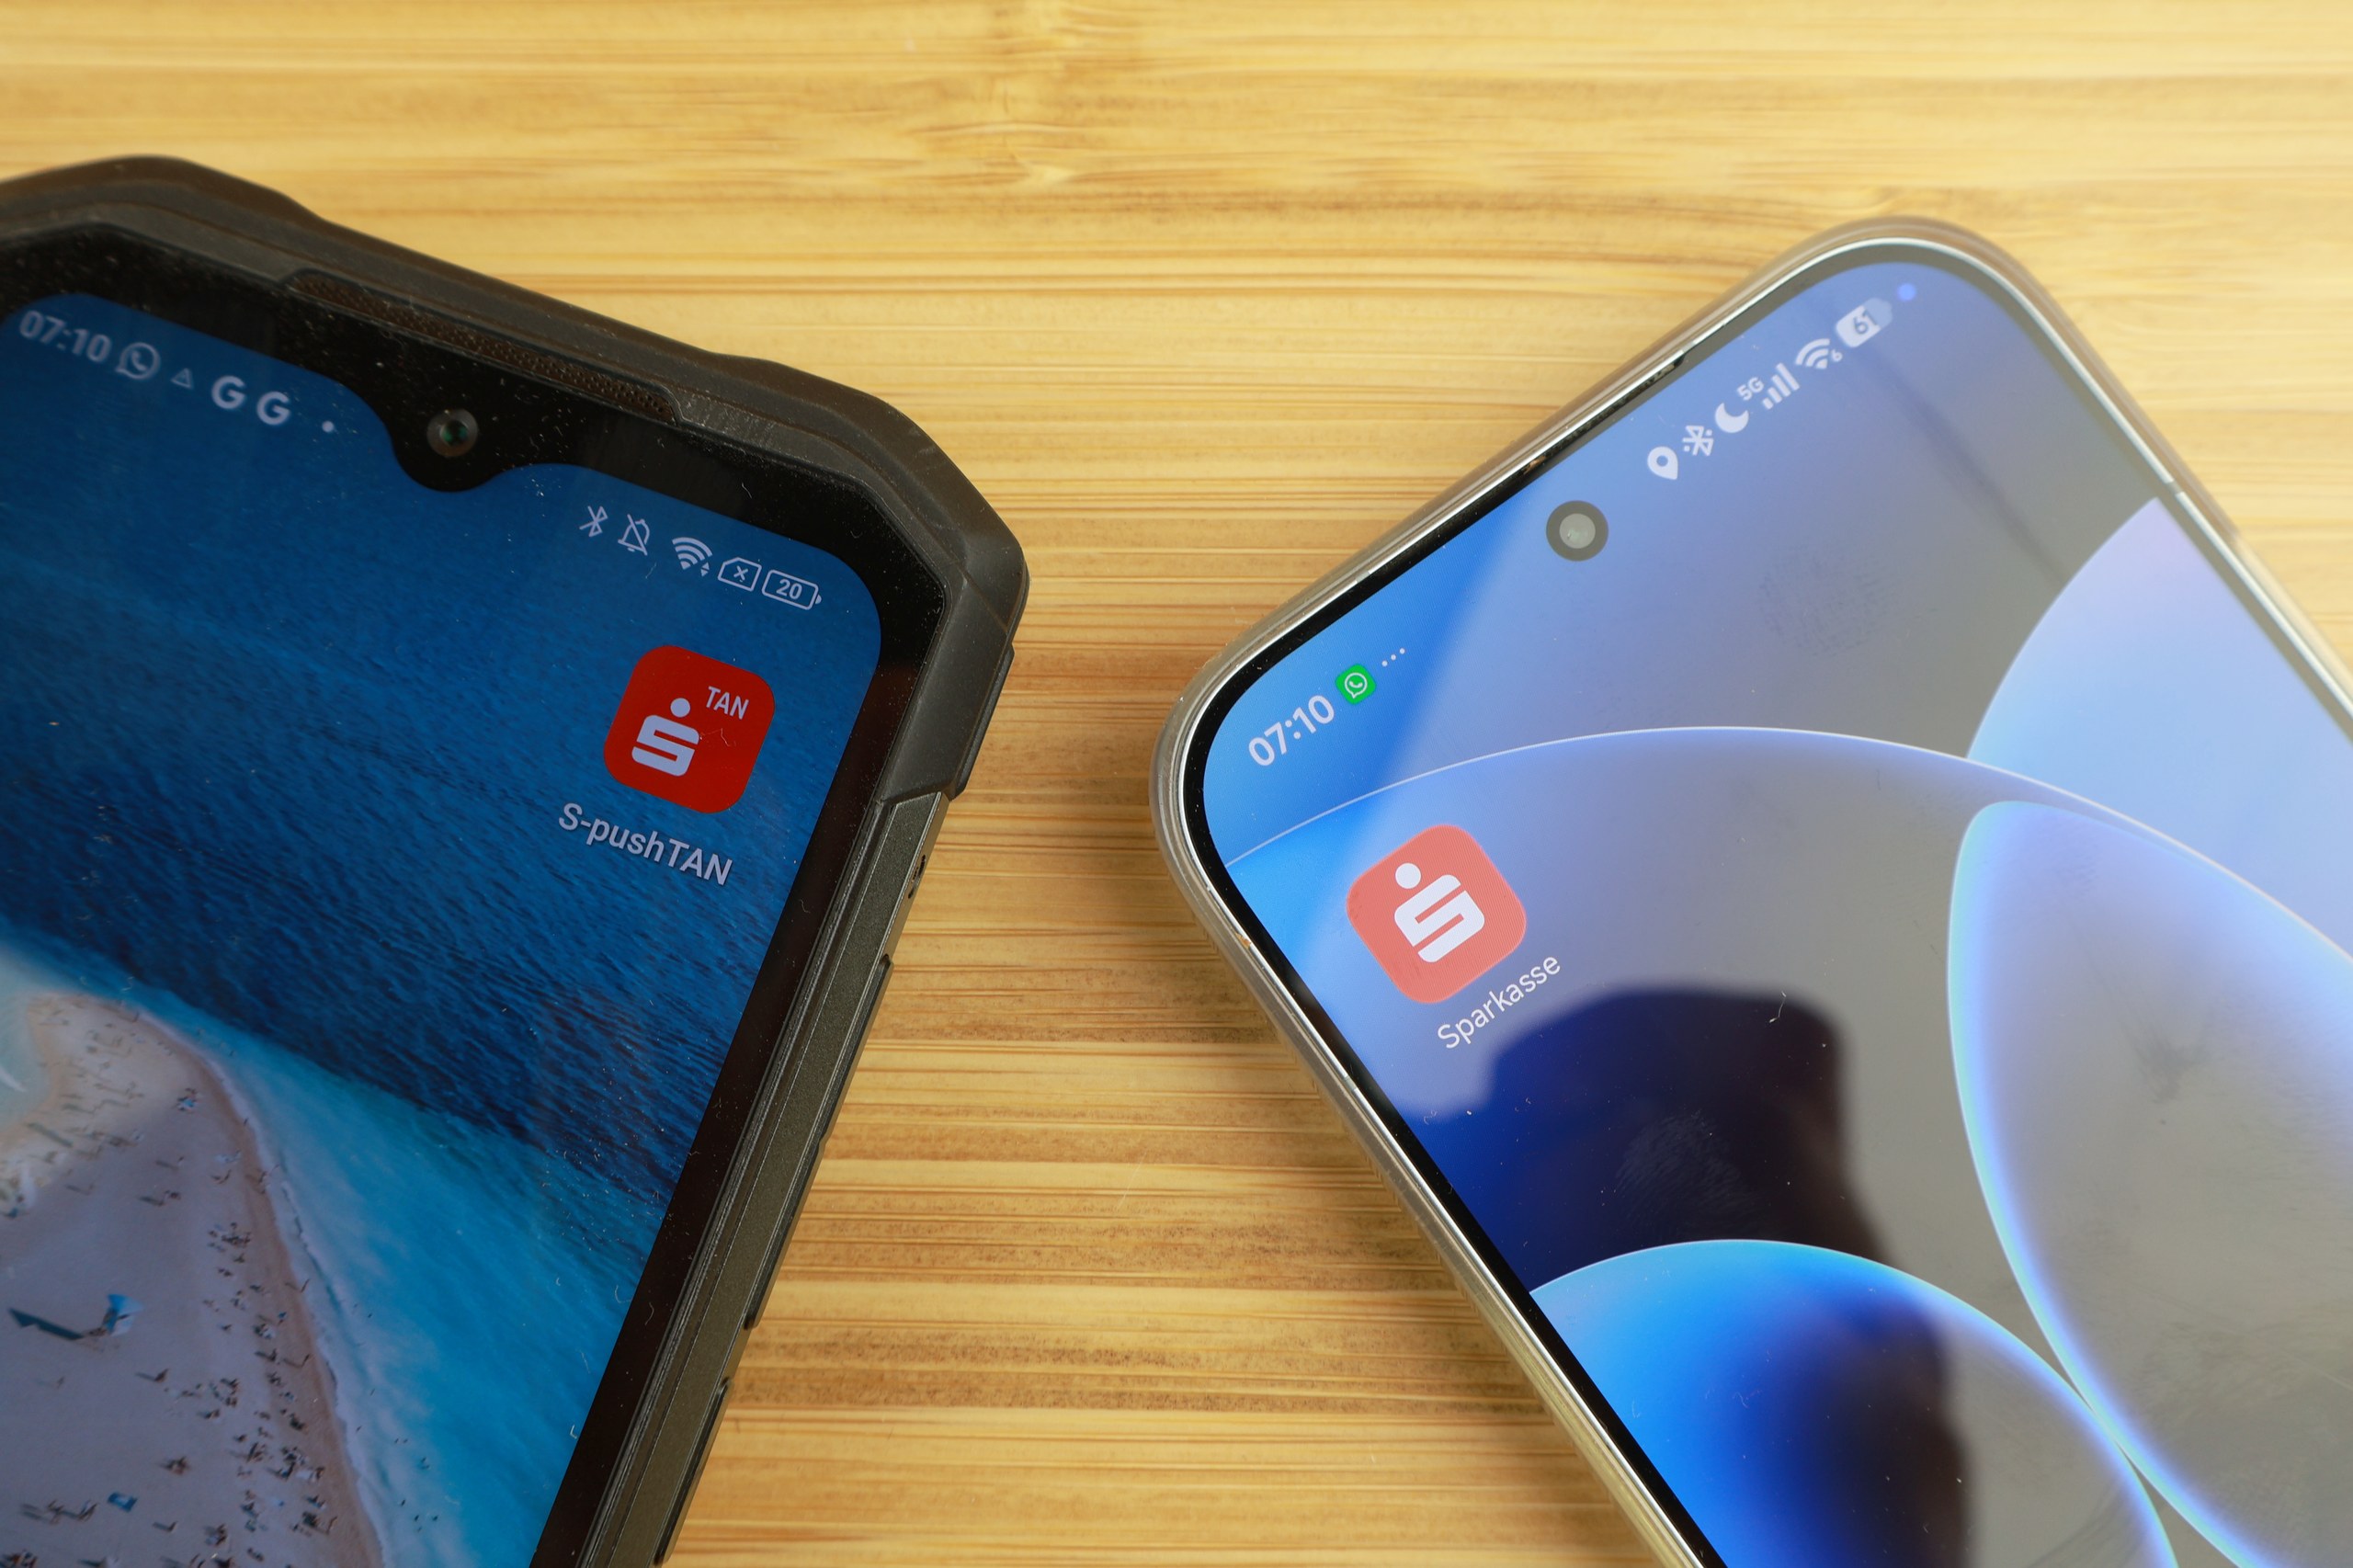
Die Zwei-Faktor-Authentifizierung soll sicherstellen, dass ein Angreifer zwei voneinander unabhängige Dinge braucht: etwas, das ihr wisst (Passwort oder PIN), und etwas, das ihr habt (ein Gerät). Liegen Banking-App und TAN-App, zum Beispiel pushTAN, auf demselben Smartphone, sind das zwar zwei Apps, aber nur ein Gerät. Gelingt es einer Schadsoftware, das Gerät unter ihre Kontrolle zu bringen, hat sie im Zweifel beide Apps in der Hand. Aus zwei Faktoren wird praktisch einer.
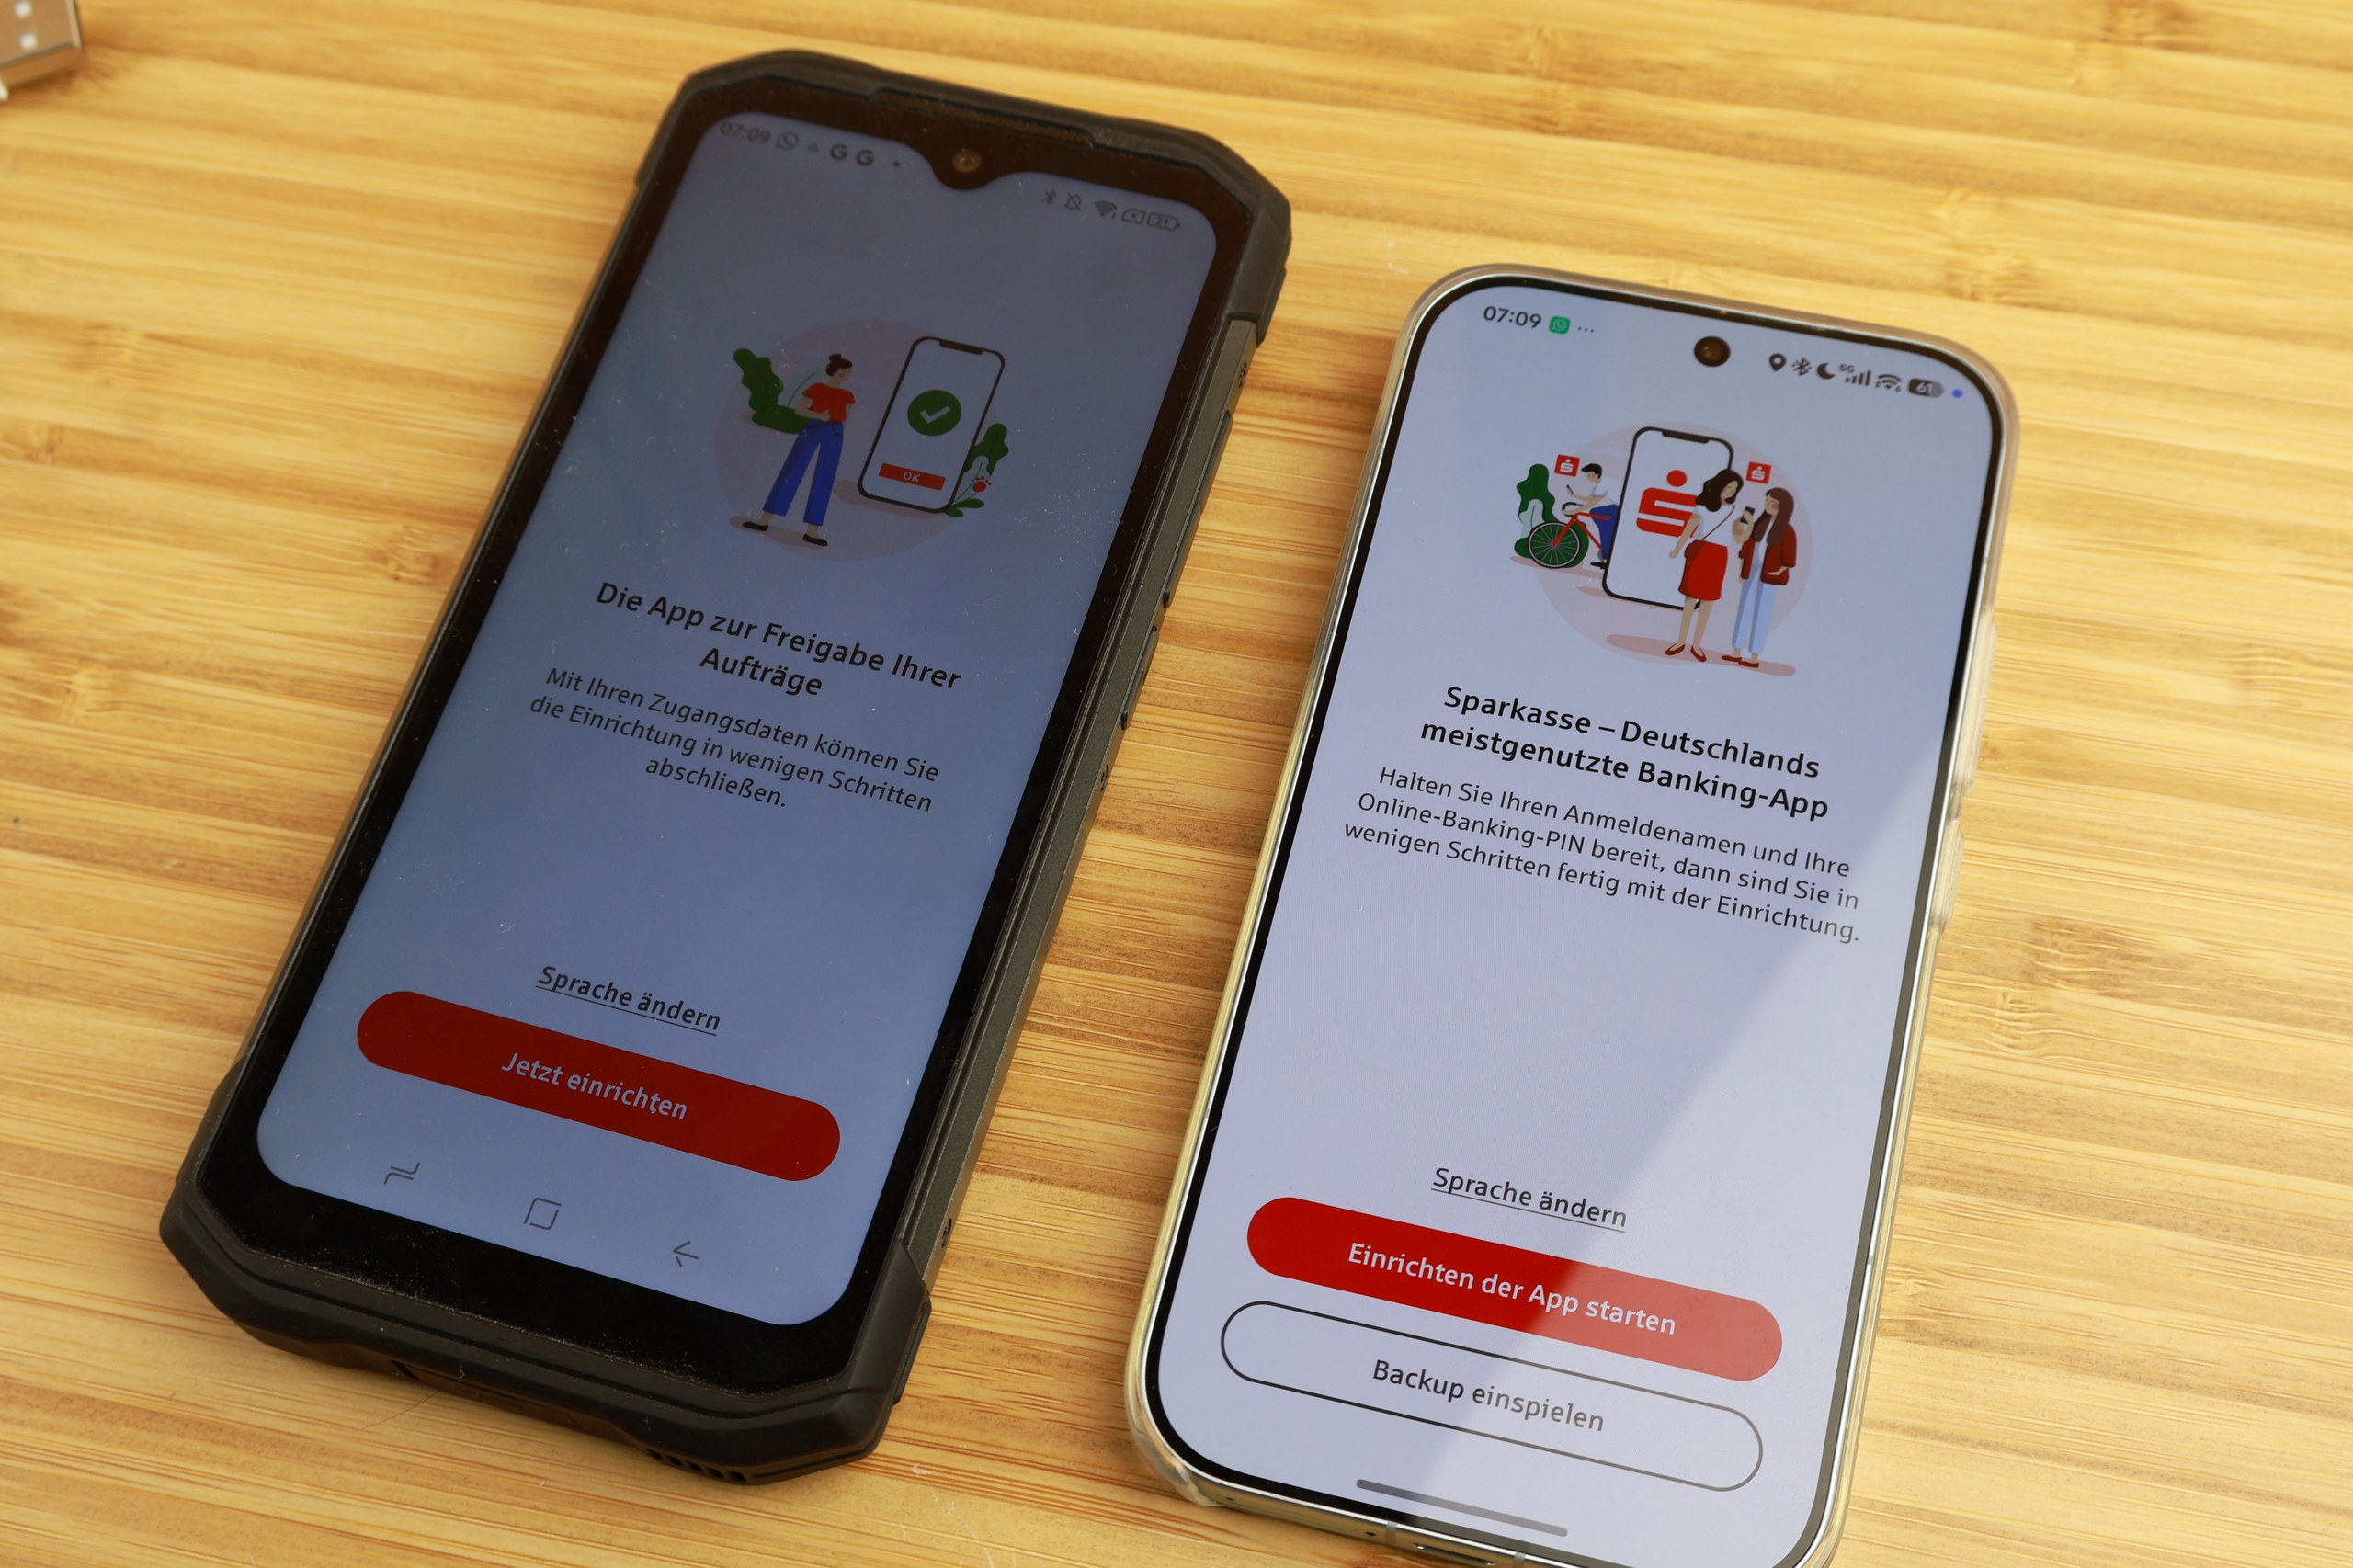
Lasst euch nicht davon blenden, dass es zwei getrennte Apps mit eigenen Symbolen sind. Liegt die TAN-App auf einem zweiten Gerät, muss ein Angreifer beide Geräte gleichzeitig kontrollieren. Das ist ein ganz anderes Sicherheitsniveau und für normale Kriminelle praktisch nicht zu leisten. Diese einfache Aufteilung bringt mehr Sicherheit als jedes Patch-Datum.
Praktisch heißt das: Habt ihr ein altes und ein aktuelles Gerät, könnt ihr die Arbeit aufteilen. Das Banking gehört aufs aktuelle, gepatchte Gerät. Soll die TAN-App auf das ältere Gerät, dann nur, wenn darauf sonst praktisch nichts installiert ist: keine Spiele, keine fremden Apps, kein Surfen. Je weniger Apps, desto weniger Angriffsfläche. Eine Alternative ohne zweites Handy ist ein TAN-Generator, etwa ein photoTAN-Lesegerät, wie ihn viele Banken anbieten. Ebenfalls empfehlenswert ist das klassische Zusammenspiel von PC und Smartphone.
Banking-Apps und Google Wallet
Viele Apps prüfen beim Start, ob das Gerät vertrauenswürdig ist. Google stellt dafür die Play Integrity API bereit. Seit Mai 2025 gilt für die höchste Prüfstufe: Auf Geräten ab Android 13 muss der Sicherheitspatch aus den letzten zwölf Monaten stammen. Ob eine App diese Stufe verlangt, entscheidet der jeweilige Anbieter selbst. Welche Banken das tun, ist öffentlich nicht dokumentiert.
Die praktische Folge: Ein Gerät, das seit einem Jahr oder länger keinen Patch erhalten hat, kann aus einzelnen Banking- oder Bezahl-Apps herausfallen. Mit sechs Monaten Rückstand seid ihr davon noch nicht betroffen. Die meisten Banken nennen als Mindestanforderung ohnehin nur eine Android-Version, keinen Patch-Stand. Die ING verlangt etwa mindestens Android 11 beziehungsweise iOS 16, N26 Android 9. Gerootete Geräte oder Geräte mit entsperrtem Bootloader sperren viele Banking-Apps unabhängig davon aus.
Google Wallet fürs kontaktlose Bezahlen verlangt Android 9 oder neuer, eine eingerichtete Displaysperre und ein von Google zertifiziertes Gerät. Einen Mindest-Patch-Stand nennt Google nicht. Auf gerooteten Geräten oder mit Custom ROM läuft Google Wallet nicht. Durch Displaysperre und Tokenisierung, bei der die echte Kartennummer nicht übertragen wird, ist das Bezahlen per Wallet besser geschützt als das Online-Banking mit TAN-App auf demselben Gerät.
Tipps für ältere Geräte für noch mehr Sicherheit!
- Apps nur aus dem Play Store installieren, keine APK-Dateien aus dem Netz.
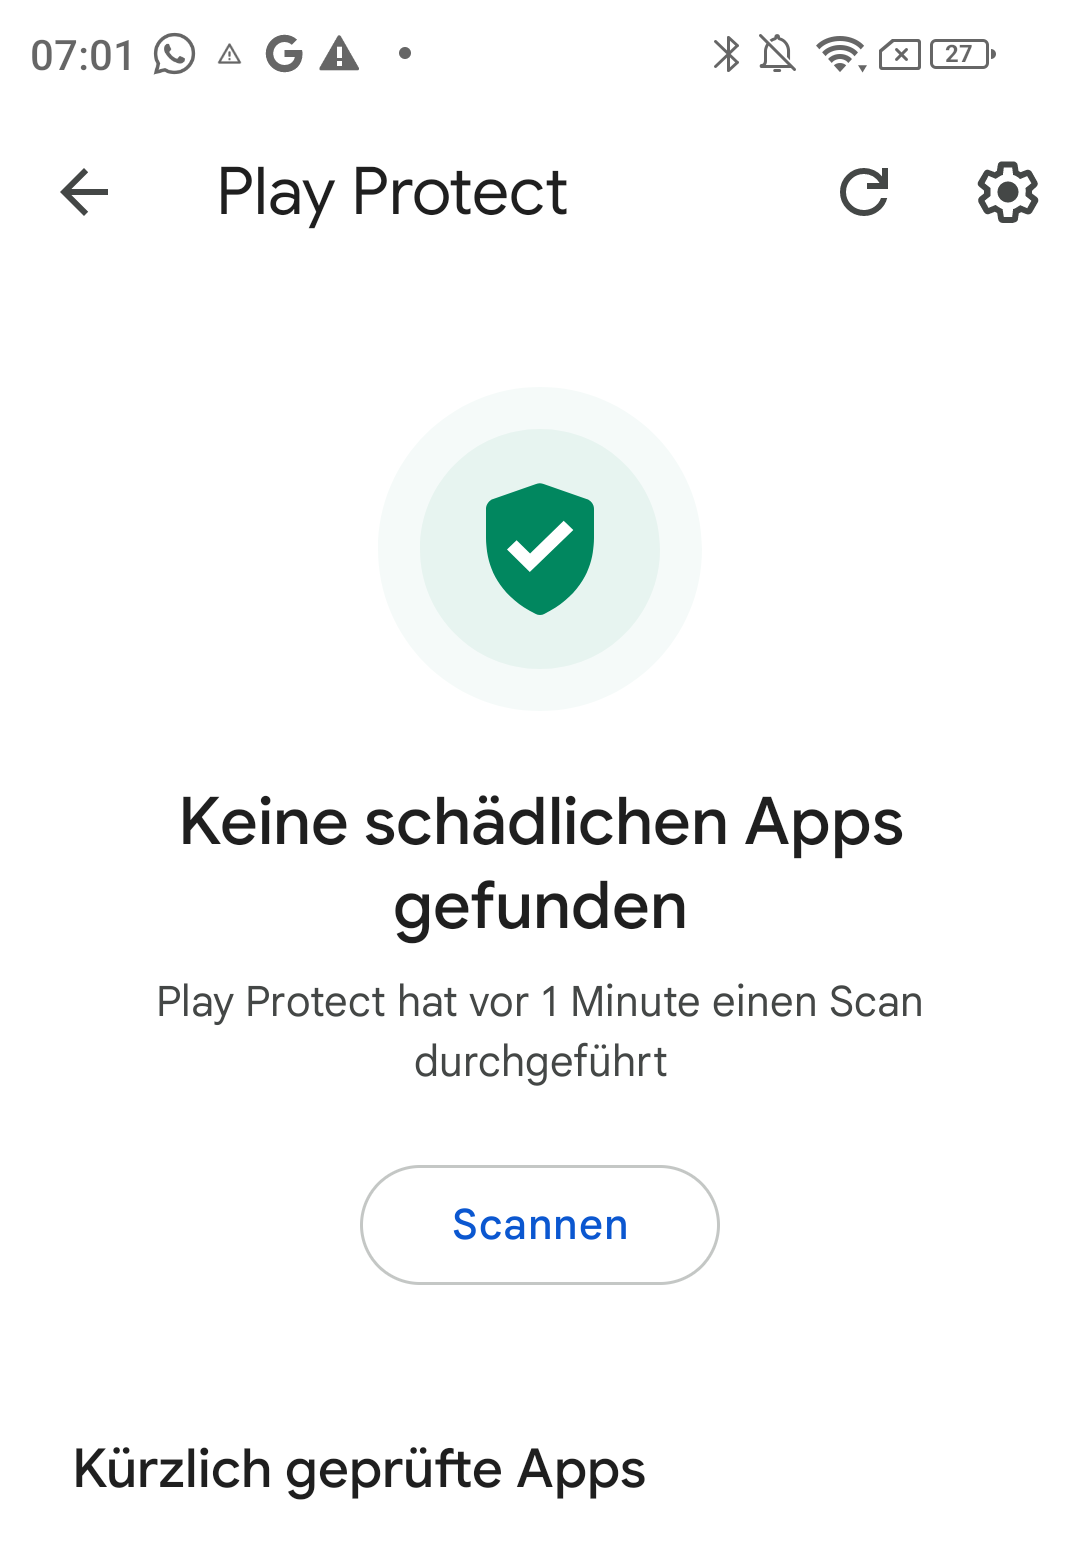
- Google Play Protect eingeschaltet lassen.
- Das Google Play-Systemupdate von Hand anstoßen: in den „Einstellungen“ unter „Sicherheit“ (bei manchen Herstellern „Sicherheit und Datenschutz“) den Punkt „Google Play-Systemupdate“ antippen.
- Chrome und Android System WebView im Play Store aktuell halten.
- Bluetooth und NFC ausschalten, wenn ihr sie nicht braucht.
- Displaysperre mit PIN oder Fingerabdruck einrichten.
- Apps ausmisten: Was ihr nicht nutzt, kommt runter. Weniger Apps bedeuten weniger Angriffsfläche.
- Bei einem neuen Zweck für das Gerät (Kinder-Tablet, Smart-Home-Display): auf Werkseinstellungen zurücksetzen und nur mit den nötigen Apps und einem eigenen Konto ohne Zahlungsdaten einrichten.
- Für Bastler: Custom ROMs wie LineageOS bringen auf vielen älteren Geräten neue Android-Versionen und Sicherheitspatches. Der Haken: Treiber und Kernel bleiben oft alt, und Banking-Apps sowie Google Wallet verweigern auf Geräten mit entsperrtem Bootloader häufig den Dienst, wie wir bei Banking-Apps mit Custom ROM beschrieben haben.
iPhone und iPad
 Apple sagt für iPhones ab dem iPhone 15 mindestens fünf Jahre Sicherheitsupdates ab Marktstart zu. Ältere iOS-Versionen bekommen zwar teils noch Sicherheitsupdates: Im Mai 2026 erschienen etwa noch iOS 16.7.16 und iOS 15.8.8, und iOS 18 erhielt bis August 2026 weiter Updates. Apple weist aber selbst darauf hin, dass es in älteren Versionen nicht alle bekannten Lücken schließt. Vollständig abgesichert ist nur die jeweils aktuelle Version.
Für iPhone und iPad gilt deshalb dieselbe Logik wie bei Android. Streaming, Lesen und Smart Home funktionieren auch auf älteren Geräten problemlos. Banking und eure wichtigen Konten gehören aufs aktuelle Gerät. Welche Version installiert ist, seht ihr unter „Einstellungen“ > „Allgemein“ > „Info“.
Unsere Einschätzung
Sechs Monate ohne Sicherheitsupdate sind kein Grund, ein funktionierendes Gerät zu entsorgen. Für Streaming, Lesen, Smart Home, Navigation oder als Kinder-Tablet bleibt es lange brauchbar. Android ist von Haus aus gut abgesichert, und die Angriffswege, über die es im Alltag tatsächlich etwas zu holen gibt, versorgt Google auf Geräten ab Android 12 auch ohne Hersteller weiter.
Je länger der letzte Patch zurückliegt und je mehr wichtige Konten auf dem Gerät hängen, desto eher sollten Banking, E-Mail und Passwort-Manager auf ein aktuelles Gerät umziehen. Ab etwa einem Jahr ohne Patch können zudem einzelne Banking-Apps wegfallen. Beim Neukauf lohnt der Blick auf die Update-Zusage: Seit dem 20. Juni 2025 gilt in der EU, dass Hersteller, die für neu auf den Markt gebrachte Smartphones und Tablets Updates anbieten, diese bis mindestens fünf Jahre nach dem Verkaufsende des Modells liefern müssen. Für ältere Geräte gilt das nicht.
Insgesamt entscheidet weniger das Patch-Datum als die Frage, was auf dem Gerät liegt und ob euer zweiter Faktor wirklich auf einem zweiten Gerät sitzt.
Das könnte dich auch interessieren

Newsletter bestellen
Hol Dir die neuesten Infos zu Chinahandys und Gadgets direkt ins Postfach!
Alle Angebote über Telegram erhalten.