
Android TV: XCPE-Backdoor trifft auf eine düstere Update-Situation

Erst Anfang November ist eine Android-Backdoor bekanntgeworden, von der vor allem TV-Boxen mit Android TV betroffen gewesen sein sollen. Google zufolge habe der chinesische Hersteller Videostrong Technology die Hintertür entwickelt und betrieben. Die Firma habe Geld mit der Backdoor verdient, indem Zugänge an Partner verkauft wurden. Diese Partner haben dann eigene Malware auf die Geräte geschleust.
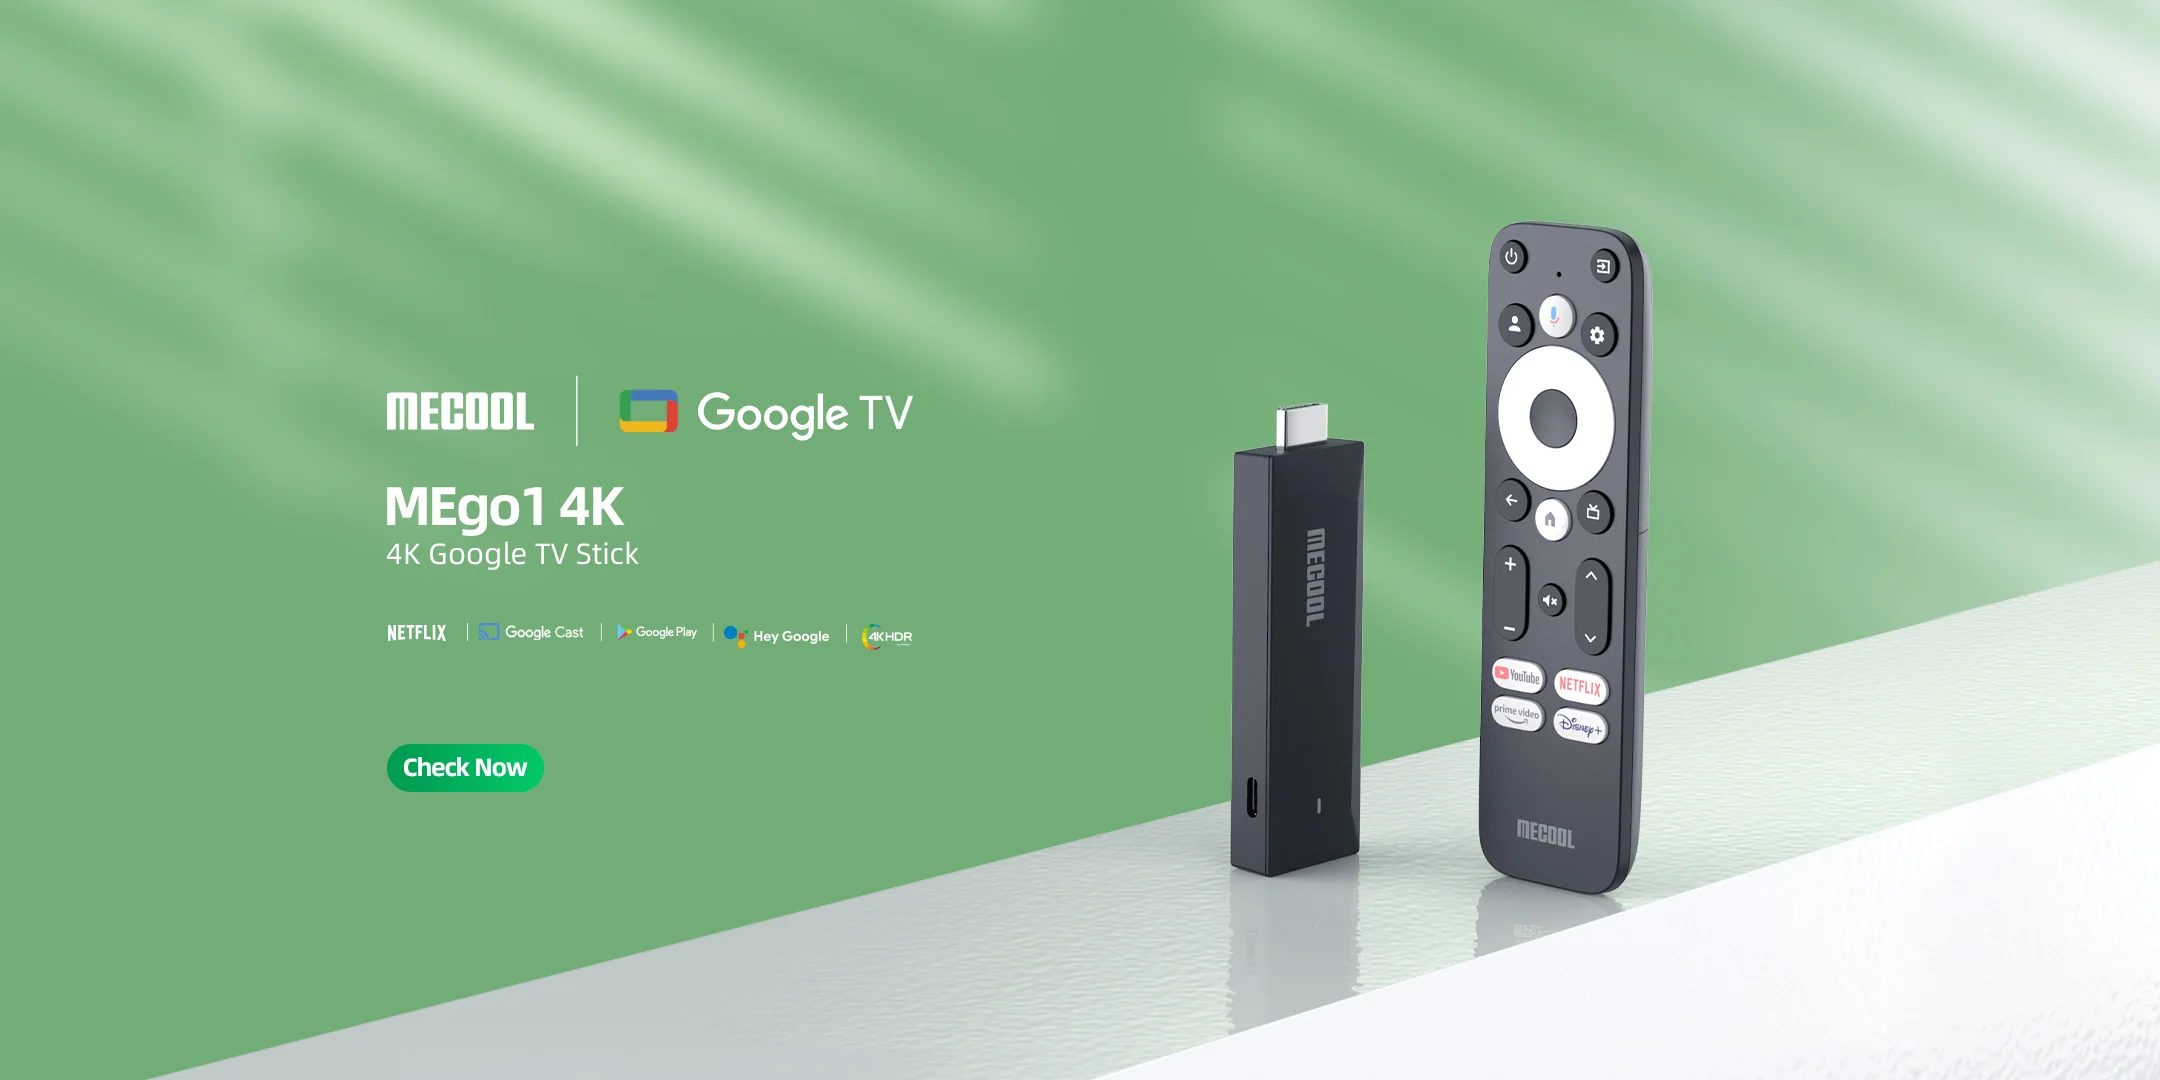
Fernseher, TV-Boxen und TV-Sticks mit Android TV wirken in vielen Fällen wie leichte Ziele, denn der Update-Support ist bei diesen Geräten keineswegs mit Smartphones vergleichbar. Wir blicken in diesem Artikel ausführlich auf die Situation!
Android-Backdoor: Google zerschlägt das Botnetz von Videostrong
Erst einmal die gute Nachricht: Google hat die Steuerserver des Botnetzes gemeinsam mit Partnern wie Japans Nationaler Polizeibehörde und mehreren Sicherheitsfirmen abgeschaltet. Die Backdoor selbst steckt allerdings weiterhin in der Firmware der infizierten Geräte. Diese Schritte wurden eingeleitet:
- rechtliche Schritte, um Domains und Server, die das Botnet kontrollieren, abzuschalten
- Videostrong sowie künftigen Tochterfirmen wurde untersagt, zertifizierte Android-Geräte herzustellen oder Software an zertifizierte Hersteller zu liefern.
- Einführung von Verbesserungen bei der Gewährleistung der Integrität der Firmware
Immerhin waren 1,3 Millionen Geräte durch die XCPE-Backdoor ab Werk kompromittiert, obwohl sie eine offizielle Google-Zertifizierung hatten. Möglich war das, weil der Schadcode erst nach dem ersten Start nachgeladen wurde und so Googles Tests umging. Die Partner nutzten die Geräte unter anderem für Werbebetrug und als Proxy-Knoten. Über euren Anschluss lief also womöglich fremder Datenverkehr. Betroffen waren nicht nur diverse TV-Boxen der Videostrong-Eigenmarke MECOOL, sondern auch White Label-Geräte sowie einige Exoten, darunter Karaoke-Maschinen, digitale Werbetafeln und Telemedizin-Geräte. Außerdem betroffen waren Geräte von Strong. Die gesamte Liste mit allen 182 Modell-Strings gibt es auf Github.
Bin ich von der XCPE-Backdoor betroffen?
Um das zu überprüfen, solltet ihr auf eurem System in der Liste der System-Apps in den Einstellungen nachgucken, ob ihr einen der Paketnamen finden könnt:
- x.cpe
- com.oemservice
- com.abc.nexus
Taucht eines der Pakete auf, ist euer Gerät infiziert. Ein weiteres starkes Indiz ist der Status von Play Protect: Ist es abgeschaltet, obwohl ihr das nicht veranlasst habt, deutet das auf eine Infizierung hin. Betroffene Geräte solltet ihr umgehend vom Netzwerk trennen und entsorgen. Zudem solltet ihr die Passwörter aller auf dem Gerät verwendeten Konten erneuern. Ein Zurücksetzen auf Werkseinstellungen hilft nicht, denn die Backdoor sitzt in der Firmware und übersteht den Reset.
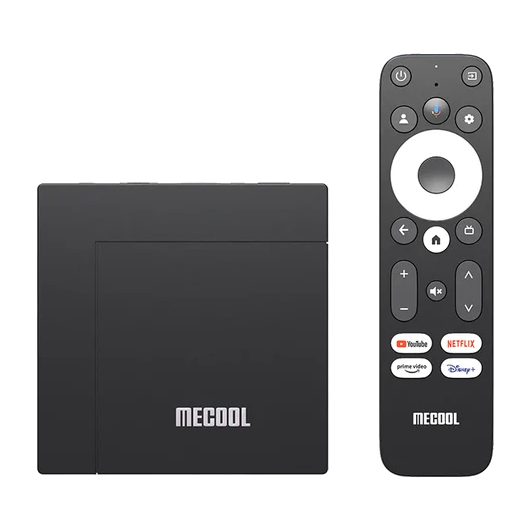
Eine gewisse Ironie birgt die Tatsache, dass Videostrong die Malware und die Backdoor konstant gepflegt hat, während das Betriebssystem der Geräte seit Monaten oder sogar Jahren nicht mehr aktualisiert wurde. Grundsätzlich sparen sich viele Hersteller Android-Updates bei Fernsehern und Set-Top-Boxen. Mein Xiaomi Mi TV 4S (zum Test) ist daher schon lange nicht mehr mit meinem Netzwerk verbunden.
Geholfen hätten Updates in diesem Fall allerdings auch nicht. Die System- und die OEM-Partition von Android TV kontrolliert der Hersteller und nicht Google.
Unsere Einschätzung
Google hat der XCPE-Backdoor den Serverzugriff gekappt. Ist eines eurer Geräte betroffen, solltet ihr es dennoch sofort abschalten und entsorgen. Die Malware von eurem System aus der Ferne löschen, kann Google nämlich nicht. Darüber hinaus ist diese Geschichte ein netter Fingerzeig, möglichst keine Geräte zweifelhaften Ursprungs in euer Heimnetzwerk zu lassen.
Wenngleich Updates in diesem speziellen Fall keine Hilfe gewesen wären, finde ich die Gesamtsituation bei Android TV erschreckend. Mein Xiaomi-Fernseher hängt daher nicht mehr im Netzwerk, sondern wird nur noch vom Google TV Streamer (zum Test) bespielt.
Seid ihr von der XCPE-Backdoor betroffen? Schreibt uns eure Meinung und Erfahrungen gerne in die Kommentare!
Das könnte dich auch interessieren



Newsletter bestellen
Hol Dir die neuesten Infos zu Chinahandys und Gadgets direkt ins Postfach!
Alle News Updates über Telegram.